


"AI 가짜 이력서에 양자 암호까지"…北 라자루스 해킹 수법의 진화
등록 2026/10/28 17:32:45
카스퍼스키, 라자루스 그룹의 신종 해킹 공격 '플래시홀 작전' 포착
국산 금융 보안 프로그램 악용…소프트웨어·건설·통신 장비 기업 피해
AI 생성 추정 사진으로 위장한 이력서·양자내성암호 활용…악성코드 은폐
[그래픽=뉴시스] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 북한 연계 추정 해킹 조직 '라자루스'가 국내 금융·공공기관 사이트 이용 시 필수로 설치하는 보안 프로그램을 악용해 소프트웨어, 건설회사 등 국내 기업을 공격한 정황이 드러났다.
해커는 가짜 이력서와 포트폴리오 사이트로 표적을 유인했다. 이력서에는 인공지능(AI)으로 생성한 것으로 추정되는 사진을 썼다. 추가 악성코드를 전달하는 과정에는 양자컴퓨터조차 해독하기 힘든 최첨단 암호 기술을 동원해 수사망을 피했다.
28일 러시아계 보안기업 카스퍼스키가 최근 공개한 '플래시홀 작전' 분석 보고서에 따르면 라자루스는 국내 금융 보안 프로그램 배포 구조의 허점을 이용해 국내 소프트웨어 개발사와 건설사, 유선 통신장비 제조사 등 최소 3곳을 공격했다.
카스퍼스키는 이번 공격과 관련된 가장 이른 흔적을 2025년 7월에서 찾았다.
공격에는 인터넷뱅킹과 일부 정부 사이트 이용 때 설치하는 금융 보안 프로그램 '크로스웹 EX'가 악용된 것으로 분석됐다. 이 소프트웨어는 공개키 인프라(PKI)를 이용해 사용자 브라우저와 웹서버 간 통신을 암호화하는 보안 프로그램이다.
이러한 금융 보안 프로그램은 사용자 컴퓨터 백그라운드에서 상시 작동한다. 이를 악용하면 정상적인 보안 프로그램을 침투 경로로 삼을 수 있어 해커들의 단골 표적이 돼 왔다.
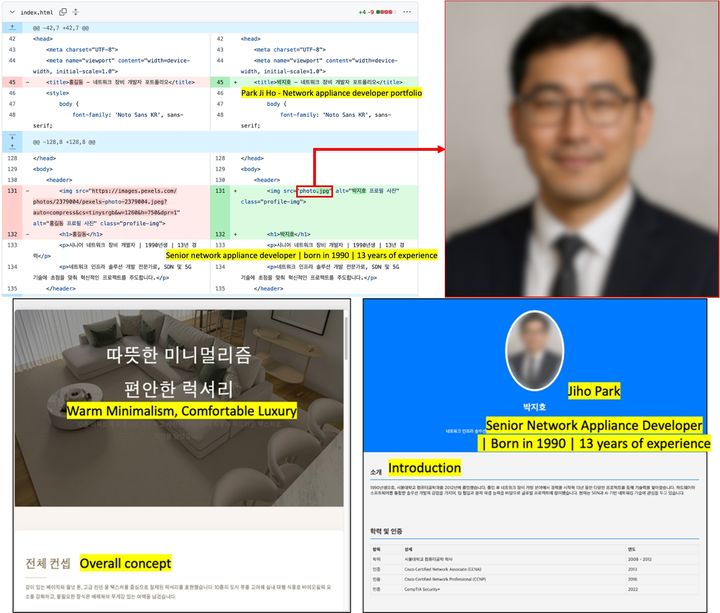
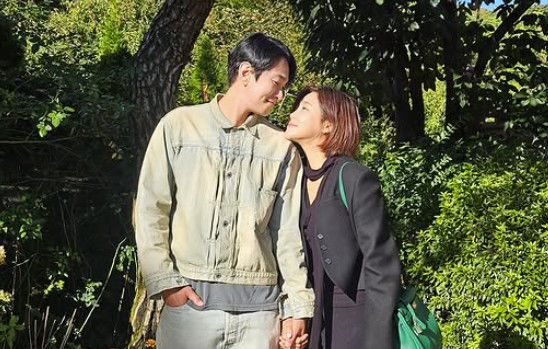
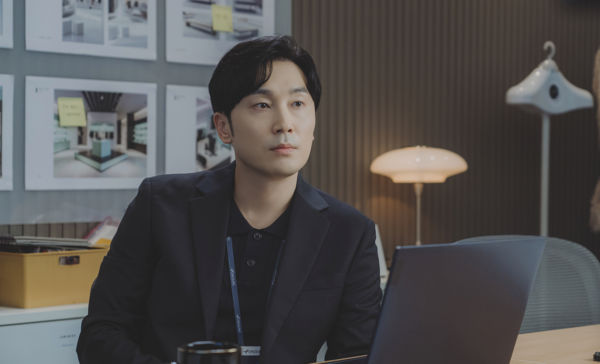
[서울=뉴시스] 라자루스가 공격 대상을 유인하기 위해 만든 가짜 개발자 이력서와 인테리어 포트폴리오 사이트. 카스퍼스키는 이력서에 사용된 인물 사진이 인공지능(AI)으로 생성된 것으로 추정했다. 2026.10.28. (사진=카스퍼스키) *재판매 및 DB 금지
해커들은 개발자 구직 이력서나 인테리어 포트폴리오로 위장한 가짜 웹사이트를 만들어 표적을 유인했다. 카스퍼스키는 개발자 이력서에 쓰인 인물 사진이 AI로 만들어진 것으로 보이며 공격 대상에 맞춰 가짜 웹사이트를 제작하는 데도 AI가 활용됐을 가능성이 있다고 분석했다.
카스퍼스키는 표적 기업 임직원이 피싱 이메일에 속아 가짜 사이트를 방문한 순간 깔려 있던 보안 프로그램의 허점을 타고 악성 코드가 몰래 침투했을 가능성이 높다고 평가했다. 다만 크로스웹 EX가 구체적으로 어떤 방식으로 악용됐는지는 명확히 규명하지 못했다고 밝혔다.
감염 이후에는 개발자 플랫폼 '깃허브'와 클라우드 저장 서비스 '드롭박스' 등이 악성코드의 명령 전달이나 통신 경로로 활용됐다. 정상적인 인터넷 서비스와 웹사이트를 이용하면 악성 통신을 일반적인 인터넷 활동과 구분하기 어려워 보안 탐지를 피하는 데 유리할 수 있다.
특히 이번 공격에서는 양자내성암호 기반 키 교환 기술인 'ML-KEM-1024'와 별도의 암호화 기법이 함께 활용된 것으로 조사됐다.
이시간 핫뉴스
양자내성암호는 양자컴퓨터를 이용한 해독 공격에도 견디도록 설계된 기술이다. 해커들은 이를 추가 악성코드 전달 내용을 감추는 데 활용한 것으로 분석됐다.
카스퍼스키 연구진은 "해커들이 일부 정식 보안 제품보다 더 빠르게 양자내성암호를 도입한 것으로 보인다"고 평가했다. 또 기존 악성코드를 개선하면서 기능별로 나뉜 모듈형 도구를 고도화하고 있다고 분석했다.
한편 국내 금융기관을 겨냥한 해킹 공격을 추적하는 과정에서 북한 IP 대역에서의 접속 시도 흔적이 다수 포착된 것으로 28일 알려지면서 관심을 끌었다.
하지만 IP의 경우 쉽게 조작할 수 있고 우회 경로로 활용될 수 있어 IP 접속 흔적만으로 공격 배후를 단정 짓긴 어렵다는 게 보안 전문가들의 지적이다.
실제 금융 당국도 당시 북한 사이트들도 동일 해킹을 당했다는 정보를 토대로 제3의 공격자가 북한 IP를 악용했을 가능성에 무게를 두고 있다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지