


"韓 금융권 해킹범, 기술 수준 낮은 잡범…AI 없이 해냈을지 의문"
등록 2026/10/08 17:30:07
크라우드스트라이크 애덤 마이어스 총괄 "공격자 기술 정교하지 않았지만 효과적"
AI 대화 속 '26세·中 거주' 신원 추정…계정 이용자는 해킹 부인
한 사람이 단기간 여러 기관 공격…"기존 보안 체계로 대응 가능"
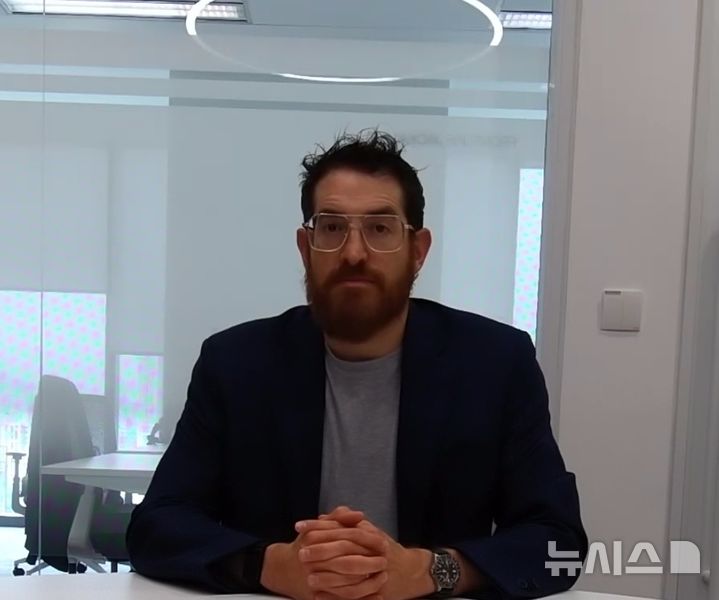
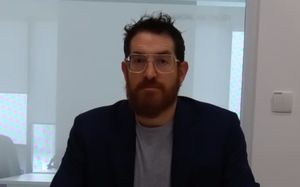
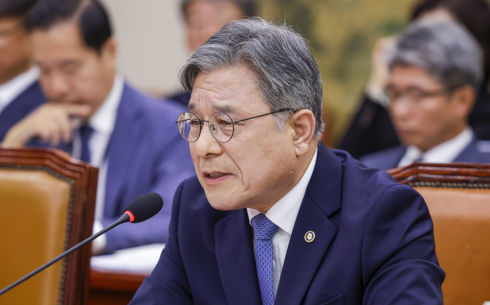
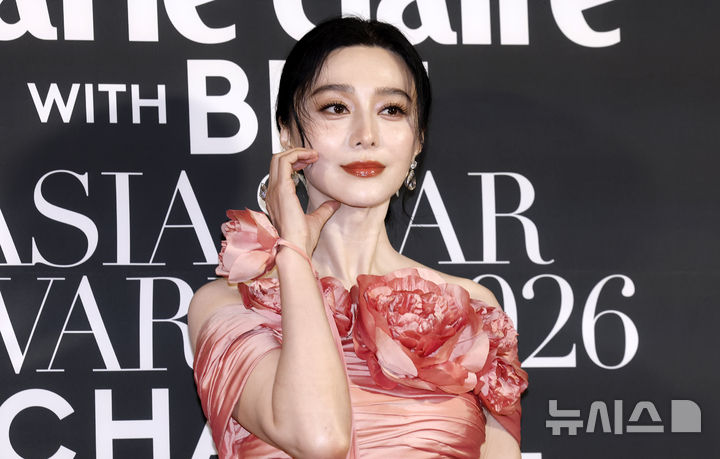
[서울=뉴시스] 애덤 마이어스 크라우드스트라이크 공격 대응 작전 총괄이 8일 오후 열린 비대면 라운드테이블에서 발표하고 있다. 2026.10.08. (사진=줌 캡처)
[서울=뉴시스]윤정민 기자 = 국내 주요 금융권을 잇따라 덮친 해커의 정체가 윤곽을 드러냈다. 글로벌 보안기업 크라우드스트라이크는 이번 연쇄 해킹의 주범으로 중국 광둥성에 사는 26세 청년을 지목했다. 이 회사는 그의 보안 기술 수준이 높지 않았다고 평가했다. 인공지능(AI)의 도움 없이 혼자 힘으로 이번 공격을 성공시켰을지는 의문이라는 설명이다.
애덤 마이어스 크라우드스트라이크 공격 대응 작전 총괄은 8일 오후 열린 '아르텍스 위협 정보 온라인 미디어 간담회'에서 이같은 분석 결과를 발표했다.
크라우드스트라이크는 지난 7일(현지시간) 한국 금융기관을 겨냥한 AI 침투 도구 '아르텍스(ARTEX)' 활용 공격 분석 보고서를 냈다. 공격에 쓰인 서버에서 AI 코딩 도구인 '클로드 코드'의 대화 이력과 아르텍스 설정 파일, AI 참조용 메모리 파일 등을 대거 확보해 분석한 결과다.
AI에 맡긴 이력서에 "26세·中 거주"…신원 도용 주장도
[서울=뉴시스] 기사 이해를 돕기 위한 사진. (사진=유토이미지 제공) *재판매 및 DB 금지
공격자의 신원을 추정할 결정적 단서는 아이러니하게도 AI 대화 기록에서 나왔다.
해커는 AI에게 아르텍스 활동 성과를 담은 보안 연구자용 이력서를 작성해달라고 입력했다. 이 과정에서 이름 'YY', 나이 26세, 거주지 '중국 광둥성 마오밍시'라는 신원 정보를 직접 남겼다. 텔레그램 아이디 'YY520CN'도 함께 포착됐다.
다만 처음에 입력한 생년월일(2007년 9월 22일)은 제시한 나이와 맞지 않았다. 크라우드스트라이크 측도 이 정보가 실제 공격자와 100% 일치한다고 단정할 수는 없다고 덧붙였다.
마이어스 총괄은 이력서 작성 요청과 여타 AI 대화 기록이 모두 동일 인물의 활동을 가리킨다고 설명했다. 해당 텔레그램 계정과 연결된 추가 기록 역시 이 같은 추정을 뒷받침한다.
한편 'YY520CN' 계정 사용자는 해킹 사실을 부인하며 신원 도용 가능성을 주장한 것으로 알려졌다. 마이어스 총괄은 도용 가능성을 열어두면서도 "타인의 신원으로 해커 이력서를 만들었다면 어떤 의도가 있었는지 규명해야 한다"고 짚었다.
크라우드스트라이크는 아르텍스 활용 방식과 중국어 지시문 등을 근거로 그를 중국어권 출신의 금전 목적 해커로 판단했다. 다만 중국 국적이나 중국 정부와의 연관성이 직접 확인된 것은 아니다.
AI 대화 기록에는 "한국에서 유출된 정보가 어디서 거래되나", "한국 데이터를 팔 수 있는 텔레그램 방을 찾아달라"고 요청한 흔적이 남아있었다. 마이어스 총괄은 "금전적 동기가 명확하다"면서도 "실제 정보가 판매되거나 가공된 정황까지는 확인하지 못했다"고 말했다.
"AI 없이 해냈을지 의문"…공격 문턱 낮추고 속도 높여
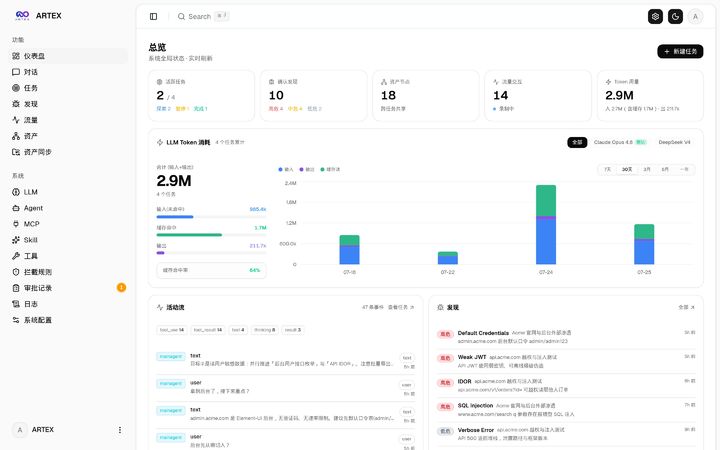
[서울=뉴시스] AI 침투시험 도구 '아르텍스(ARTEX)' 대시보드. 2026.10.05. (사진=깃허브 'Autumn-27' 캡처) *재판매 및 DB 금지
이시간 핫뉴스
마이어스 총괄은 해당 해커의 숙련도가 매우 낮다고 평가했다. 공격 관련 기록을 서버에 그대로 남겨두고 외부에 노출되도록 방치했기 때문이다.
그는 "공격자의 기술 수준이 결코 높지 않았다. 혼자 힘으로 이번 공격을 수행할 수 있었을지는 의문"이라면서도 "기술은 조잡했지만 AI를 활용한 공격은 매우 효과적이었다"고 분석했다.
마이어스 총괄은 이번 사건을 사람이 AI 에이전트로 광범위한 공격을 수행한, 공개적으로 알려진 초기 사례 중 하나로 봤다. 한 사람이 짧은 시간에 여러 기관을 겨냥할 수 있다는 점에 주목했다.
이처럼 AI가 비숙련자의 공격 문턱을 낮춰 유사 사례가 늘어날 수 있다고도 봤다. 크라우드스트라이크는 전 세계에서 추적하는 약 300개 공격 주체 가운데 현재 6~7개를 AI 에이전트 활용 공격자로 분류하고 있다.
다만 새로운 공격 기법이 등장한 것은 아니라고 짚었다. 그는 "기존 공격 기법과 기능을 사용하지만 AI 에이전트의 도움으로 더 빠르게, 더 큰 규모로 진행된다"고 말했다.
또 기존 보안 체계로 대응할 수 있다고 말했다. 제대로 설계하고 배치한 엔드포인트 탐지·대응(EDR) 도구로 이런 활동을 탐지하고 차단할 수 있다고 설명했다.
한편 크라우드스트라이크는 다른 지역과 업종을 겨냥한 유사 공격도 관찰하고 있다. 마이어스 총괄은 이달 중 다른 공격자 4개에 대한 추가 분석 결과를 공개할 예정이라고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지
관련기사