


"자바 취약점 우리 회사도 위험해?"…AI가 서버 뒤져 담당자까지 찾는다
등록 2026/11/18 14:58:48
AI스페라, AI 기반 위협 노출 관리 플랫폼 '크리미널 IP AITEM' 19일 출시
취약점 경고 나오면 A가 영향 받는 서버·담당 부서 자동 추적…임시 대응책 제시
신규·변경 웹사이트는 AI 모의해킹…미승인 AI도 탐지
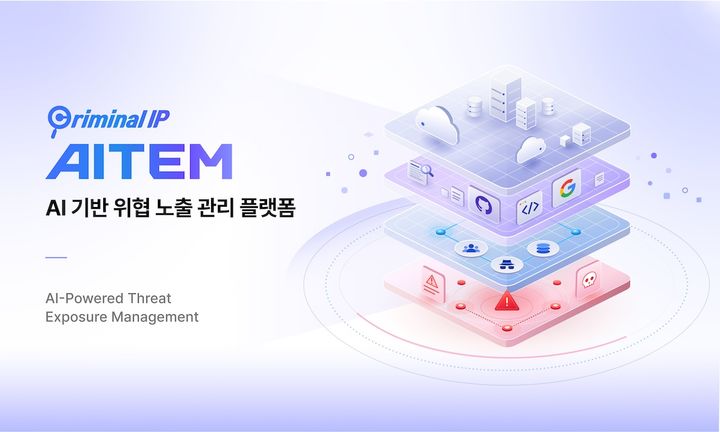
[서울=뉴시스] AI스페라 인공지능(AI) 기반 위협 노출 관리 플랫폼 '크리미널 IP 에이아이템(AITEM)'. (사진=AI스페라 제공) *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 프로그래밍 언어 'PHP'와 '자바'의 실행환경에서 보안 결함이 잇따라 공개되면서 기업 보안팀의 업무 부담이 커지고 있다. 영향받는 서버와 담당 부서를 찾는 데만 적지않은 시간이 걸린다.
국내 사이버 보안기업 AI스페라가 이러한 반복 조사 업무를 인공지능(AI)으로 자동화한 신제품을 내놓았다.
AI스페라는 18일 오전 서울 종로구 JW 메리어트 동대문 스퀘어 서울에서 기자간담회를 열고 AI 기반 위협 노출 관리 플랫폼 '크리미널 IP 에이아이템(AITEM)'을 19일 정식 출시한다고 밝혔다.
AITEM은 기존 공격표면관리(ASM) 제품 '크리미널 IP ASM'에 AI 에이전트와 취약점 영향 분석, AI 모의해킹 기능을 결합한 플랫폼이다. 외부 인터넷에 노출된 회사의 서버와 웹사이트를 샅샅이 찾아 위험도를 따져보고, 보안 담당자가 가장 먼저 막아야 할 급한 불이 무엇인지 판단하도록 돕는다.
취약점 뉴스 뜨면 서버마다 버전 확인…AI가 자사 영향 분석
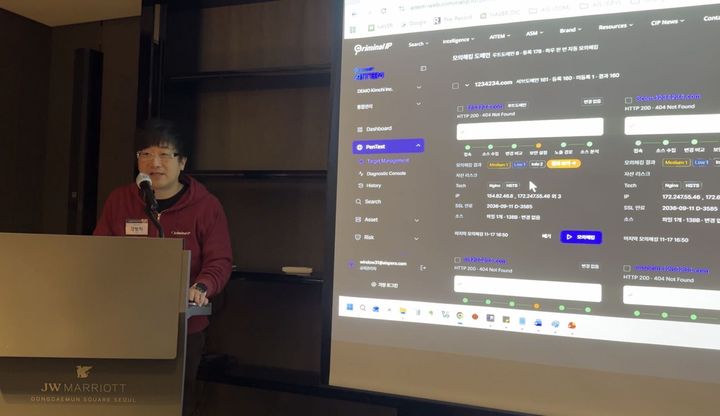
[서울=뉴시스] AI스페라는 18일 오전 서울 종로구 JW 메리어트 동대문 스퀘어 서울에서 기자간담회를 열고 AI 기반 위협 노출 관리 플랫폼 '크리미널 IP 에이아이템(AITEM)'을 19일 정식 출시한다고 밝혔다. 강병탁 AI스페라 대표가 발표하고 있다. (사진=AI스페라 제공) *재판매 및 DB 금지
강병탁 AI스페라 대표는 새로운 취약점이 알려질 때마다 보안팀이 서버를 나눠 맡아 소프트웨어 버전을 확인하는 등 반복적인 조사에 많은 시간을 쓴다고 설명했다.
관리 목록에 없는 서버는 담당자를 찾는 일부터 시작해야 한다. 강 대표는 "이메일과 사내 메신저, 위키 등 회사가 가진 여러 시스템을 검색하고 그 결과를 다 읽어봐야 한다"고 말했다.
AITEM은 AI 에이전트가 여러 시스템에서 관련 정보를 조회하고 맥락을 분석해 운영 부서와 담당자를 추론하도록 했다. 이날 간담회에서는 서버에 접근하거나 관련 작업을 수행한 기록을 토대로 담당자 후보를 제시하는 과정을 시연했다.
'CVE 애널라이저'는 보안 분야 기사에 나온 공개 취약점(CVE) 정보를 자사 서버와 소프트웨어 정보에 대조한다. 해당 제품을 사용하는지, 취약점이 탐지됐는지 등을 분석하고 자사 자산과의 관련도에 따라 뉴스를 A~D 네 범주로 분류해 우선 확인할 대상을 제시한다.
보안 업무를 일상적인 문장으로 요청할 수도 있다. "외부에 노출된 데이터베이스 서버 정보를 매일 자정 슬랙으로 전송해 줘"라고 입력하면 해당 정보를 조회해 정해진 시간에 공유한다.
AITEM은 즉시 보안 업데이트를 적용하기 어려운 경우 설정 변경 등으로 공격 위험을 줄이는 임시 대응 방법도 안내한다.
새 웹사이트 발견하면 AI 모의해킹…협력사·'섀도 AI'도 관리
이시간 핫뉴스
AITEM의 AI 모의해킹은 웹사이트에 실제 공격과 유사한 점검을 수행해 취약점을 찾는다. 생성형 AI로 코드를 작성하는 '바이브 코딩'으로 만든 웹사이트나 외부에 공개된 개발·테스트용 서비스 등 보안팀이 인지하지 못한 웹 자산도 대상이다.
새로 발견하거나 변경된 웹사이트를 중심으로 점검하며 변경 사항이 없으면 반복 점검을 생략한다. 강 대표는 데이터를 변경·삭제하는 명령이나 과도한 부하를 일으킬 수 있는 공격을 제외한 비파괴 방식으로 구성했다고 설명했다.
관리 범위는 자사뿐 아니라 관리 대상인 계열사와 협력사, 공급업체의 외부 노출 자산까지 확대했다. 직원들이 회사 승인 없이 사용하는 AI 서비스인 '섀도 AI'도 식별한다. 방화벽 등의 접속 기록과 AI 서비스 정보를 대조해 어떤 서비스를 사용하는지 파악하는 방식이다.
검색엔진과 깃허브 공개 저장소에 노출된 민감 파일, 서비스 접속에 쓰이는 API 키와 인증정보도 탐지한다. 다크웹 등 모니터링 대상 정보원에서는 기업 관련 유출 계정과 침해 정황을 확인한다.
강 대표는 "위협을 발견하는 것만큼 자사에 미치는 영향을 확인하고 실제 조치로 연결하는 과정이 중요하다"며 "반복적인 자산 확인과 위협 조사 업무를 줄이고 보안 담당자가 우선 대응이 필요한 위험을 판단하고 조치하는 데 집중하도록 지원하겠다"고 밝혔다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지